La vicenda ha ormai assunto una dimensione che riguarda direttamente anche l’Italia. E il suo significato va ben oltre il danno economico provocato dalla perdita delle merci, erodendo la fiducia nella disponibilità e nella sicurezza dei beni essenziali.
Fare la spesa nei supermercati, conservare gli alimenti, utilizzare i servizi pubblici, pagare con una carta o trovare un prodotto sugli scaffali sono gesti che appartengono alla quotidianità e che, proprio per questo, raramente si associano alla vulnerabilità tecnologica. La sicurezza di una società dipende anche, se non soprattutto, dalla possibilità di garantire la continuità delle attività più ordinarie, quelle che normalmente non si percepiscono come questioni di sicurezza nazionale.
Gli attacchi informatici che stanno interessando i sistemi di refrigerazione dei supermercati europei dimostrano, ancora una volta, quanto sia diventato sottile il confine tra cyberspazio e vita materiale. Non c’è stata soltanto la sottrazione di dati o il blocco esclusivo di computer o piattaforme di pagamento. Gli aggressori sono riusciti a intervenire su sistemi digitali che controllano apparecchiature fisiche, modificando temperature e programmi di funzionamento fino a rendere inutilizzabili grandi quantità di prodotti alimentari.
La vicenda ha ormai assunto una dimensione che riguarda direttamente anche l’Italia. E il suo significato va ben oltre il danno economico che la perdita delle merci provoca, erodendo la fiducia nella disponibilità e nella sicurezza dei beni essenziali.
Dalla Francia all’Italia: gli attacchi alla catena
Il primo episodio di grande rilievo è stato registrato in Francia il 12 ottobre 2026. Centinaia di supermercati sono stati colpiti da un attacco che ha alterato da remoto il funzionamento dei sistemi di refrigerazione, facendo salire in alcuni casi la temperatura di frigoriferi e congelatori fino a circa 50 gradi.
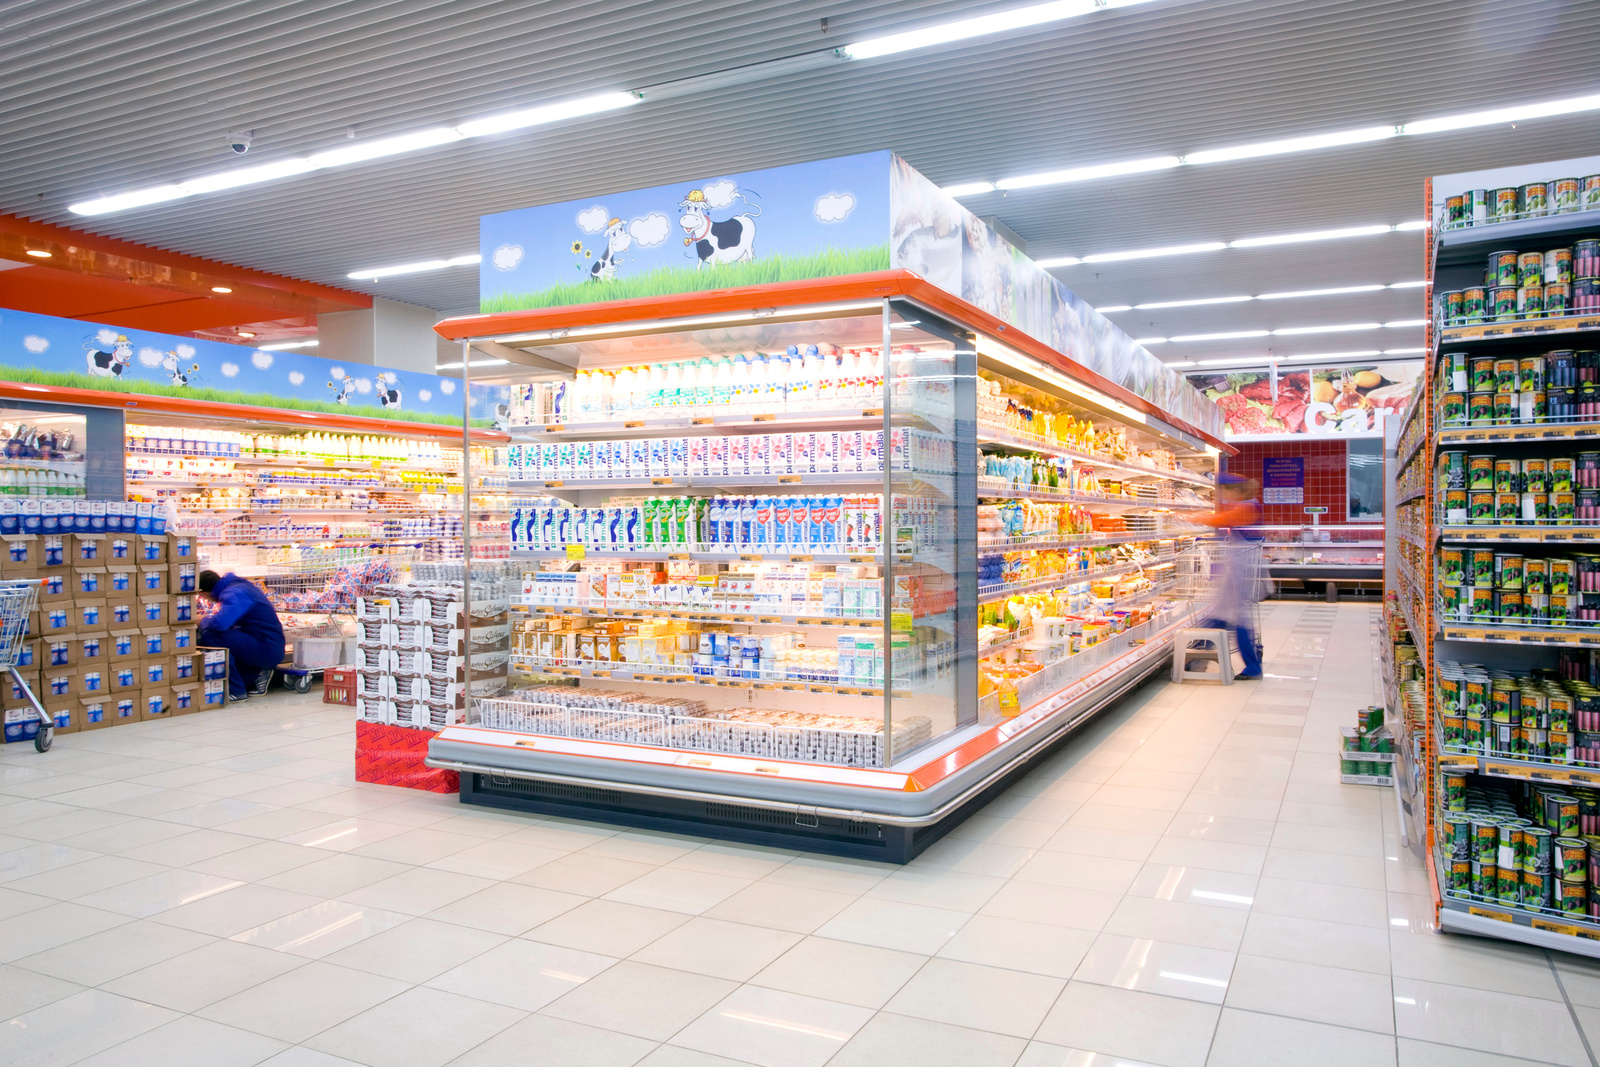
Il 2 novembre una nuova serie di episodi ha interessato diversi Paesi europei. Belgio, Svezia, Estonia, Irlanda, Lussemburgo, Paesi Bassi e Finlandia hanno registrato anomalie o attacchi ai sistemi di refrigerazione di supermercati e punti vendita. In Belgio sono stati coinvolti esercizi appartenenti a diverse catene, tra cui Delhaize e Carrefour. In Svezia c’è stata la segnalazione di anomalie in punti vendita ICA e Coop e in Irlanda Musgrave ha confermato un incidente che ha interessato 13 supermercati SuperValu.
Ora, secondo quanto riportato da Repubblica, in alcuni punti vendita Coop gestiti dal gruppo Radenza, almeno tre a Catania e uno a Palermo, si sarebbero verificati attacchi ai sistemi di refrigerazione dei banchi alimentari. Il direttore generale del gruppo ha riferito che i parametri di temperatura sarebbero stati modificati, provocando il surriscaldamento dei banchi e il deterioramento dei prodotti.
A questo quadro si aggiunge il comunicato ufficiale diffuso dall’Agenzia per la cybersicurezza nazionale il 2 novembre. L’ACN ha dichiarato di aver ricevuto una notifica NIS di incidente da parte di un’azienda toscana operante nella ristorazione collettiva e di aver rilevato un ulteriore attacco, non ancora notificato, ai danni di un’impresa emiliano-romagnola produttrice di surgelati.
Non confondere gli episodi
È importante non confondere questi episodi: la notifica ricevuta dall’ACN riguarda un’azienda della ristorazione collettiva, mentre l’attacco all’impresa emiliana era stato rilevato dall’Agenzia ma non ancora notificato. I casi segnalati nei punti vendita siciliani costituiscono, poi, un ulteriore fronte,.
Il dato certo è che la filiera nazionale è entrata nel perimetro dell’allerta istituzionale. L’ACN ha intensificato il monitoraggio e ha convocato le federazioni di settore e le principali aziende della grande distribuzione per richiamare l’attenzione sulla necessità di interventi immediati.
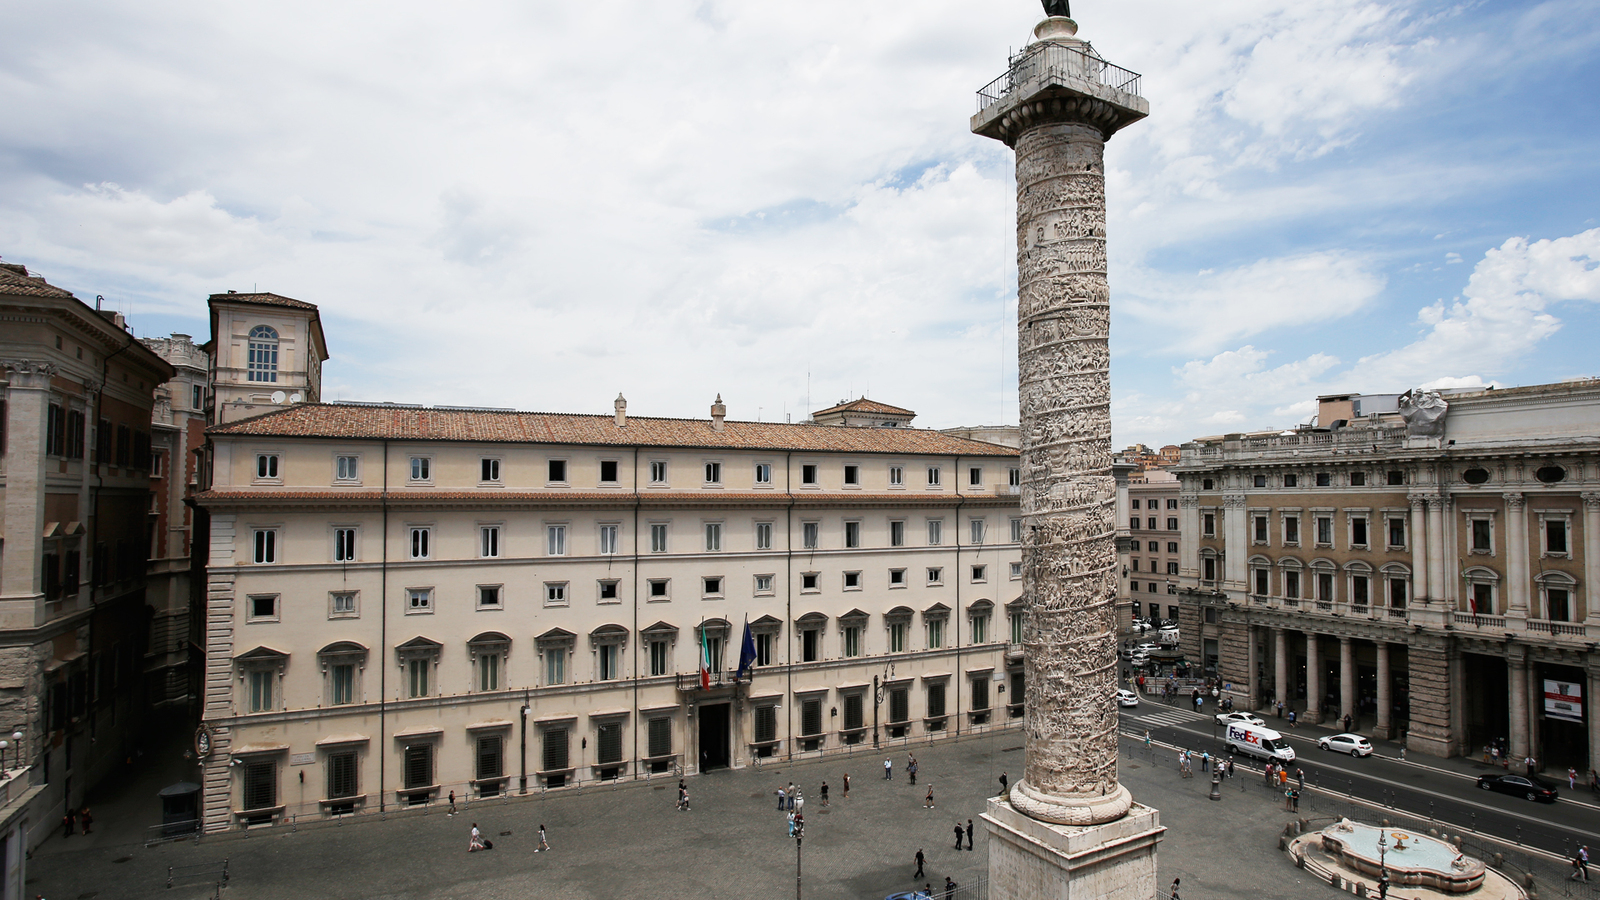
La riunione convocata a Palazzo Chigi il 3 novembre, coordinata dal sottosegretario alla Presidenza del Consiglio Alfredo Mantovano e alla quale hanno partecipato il ministro dell’Agricoltura Francesco Lollobrigida, il direttore dell’Agenzia per la cybersicurezza nazionale e i vertici dell’intelligence, ha introdotto un primo elemento di valutazione istituzionale. Secondo quanto ha comunicato il Governo, l’impatto degli attacchi in Italia risulta al momento fortemente limitato. Sarebbero state interessate poche unità commerciali rispetto alle migliaia presenti sul territorio nazionale. E soprattutto non sarebbe emerso alcun caso di rischio per la salute dei cittadini riconducibile allo scongelamento degli alimenti.
La nota evidenzia, tuttavia, una criticità tutt’altro che secondaria: tra i sistemi risultati vulnerabili figurano apparati obsoleti, con interfacce direttamente esposte su Internet e meccanismi di autenticazione insufficienti, mentre la maggior parte della filiera distributiva dispone di protezioni aggiornate che avrebbero consentito di respingere le intrusioni. Palazzo Chigi ha inoltre precisato che ci sarà la trasmissione di eventuali segnalazioni di anomalie dall’ACN ai NAS dei Carabinieri, così da consentire verifiche tempestive anche sotto il profilo della sicurezza alimentare.
Il fatto che il Governo abbia riunito questi soggetti attorno allo stesso tavolo è già indicativo di come la protezione della catena del freddo non è più soltanto una responsabilità tecnica delle aziende, ma una componente della sicurezza economica e della resilienza nazionale.
L’allarme dell’ACN: il problema non è il frigorifero, ma il sistema che lo controlla
Il richiamo dell’Agenzia per la cybersicurezza nazionale rappresenta uno degli elementi più importanti di questa vicenda, perché permette di comprendere la natura tecnica della vulnerabilità e, soprattutto, le modalità con cui gli aggressori potrebbero sfruttarla.
Il problema non riguarda “soltanto” il frigorifero, ma l’intero ecosistema di tecnologie operative, conosciuto come Operational Technology. Sono sistemi progettati per controllare il mondo fisico e che, con la progressiva connessione alla rete, hanno acquisito vulnerabilità tipiche dell’informatica tradizionale. Un accesso non autorizzato non si limita a compromettere un archivio: può modificare il comportamento di una macchina, alterare un processo produttivo o interrompere un servizio.
Le misure indicate dall’ACN sono molto concrete. L’Agenzia chiede agli operatori della grande distribuzione, della logistica alimentare, della refrigerazione industriale e alle società di manutenzione di verificare con la massima urgenza se i sistemi di controllo e teleassistenza siano esposti su Internet e, in caso affermativo, di collocarli in ambienti protetti e separati dalle reti informatiche aziendali ordinarie.
Tra le altre indicazioni figurano il rafforzamento degli accessi da remoto attraverso VPN e autenticazione a più fattori, la verifica degli account amministrativi e tecnici, la disattivazione delle credenziali inutilizzate o non autorizzate, il controllo dei parametri degli impianti e la sostituzione dei dispositivi che non ricevono più supporto dai produttori.
La modernizzazione tecnologica delle imprese non è sempre si è accompagnata con un adeguato aggiornamento delle misure di sicurezza. Sistemi installati anni fa, magari progettati per funzionare in reti chiuse e successivamente collegati a Internet per consentire la manutenzione a distanza, possono diventare un punto di ingresso estremamente efficace.
La perdita di fiducia nella normalità
Il danno economico provocato dalla distruzione degli alimenti è misurabile. Si possono calcolare le merci eliminate, le ore di lavoro necessarie per ripristinare gli impianti, i costi di manutenzione e le perdite dei singoli esercizi. Molto più difficile è misurare l’effetto psicologico, ben più dirompente, di episodi di questo tipo sulla popolazione.
La prima reazione può essere la preoccupazione per la sicurezza degli alimenti. Le persone iniziano a chiedersi se ci sia stata la corretta conservazione dei prodotti, se si possano vendere alimenti compromessi e se i controlli siano sufficienti. Anche quando i supermercati eliminano i prodotti interessati e adottano le misure necessarie, il dubbio può persistere. La fiducia non dipende soltanto dall’effettiva sicurezza di un prodotto, ma anche dalla convinzione che qualcuno sia in grado di garantirla.
Il secondo effetto riguarda la sensazione di vulnerabilità. Se un attacco informatico può intervenire sui congelatori di un supermercato, quali altri sistemi possono essere alterati? Gli impianti di riscaldamento, la distribuzione dell’acqua, le reti elettriche, i trasporti, gli ospedali? La mente tende a generalizzare l’esperienza: da un incidente circoscritto nasce la percezione che l’intero sistema possa essere esposto a minacce invisibili.
Sospetti e contraddizione
La complessità tecnica degli eventi, unita alla rapidità con cui le notizie circolano sui social network, può alimentare interpretazioni contraddittorie, sospetti e timori sproporzionati rispetto al danno effettivamente verificatosi.
La ricerca scientifica ha già affrontato il rapporto tra cyberattacchi e reazioni psicologiche. Studi sperimentali pubblicati sul Journal of Global Security Studies hanno rilevato che l’esposizione a scenari di attacchi informatici può generare livelli significativi di disagio psicologico. Altre ricerche hanno analizzato le conseguenze di incidenti informatici contro strutture sanitarie, evidenziando come la percezione di vulnerabilità possa incidere sulla fiducia nelle istituzioni.
La paura collettiva, in questo scenario, può diventare una conseguenza ulteriore dell’attacco. La diffusione di immagini di scaffali svuotati, alimenti distrutti e congelatori fuori controllo può alimentare la percezione di una crisi alimentare anche quando gli episodi rimangono circoscritti e le forniture continuano regolarmente. La sicurezza non si misura soltanto nella capacità di impedire un attacco, ma anche in quella di contenere le sue conseguenze e impedire che la disinformazione amplifichi il danno.