Sfruttando delle caselle PEC compromesse, nell’ultima settimana sono aumentate le comunicazioni per distribuire false richieste di pagamento a nome di PagoPA.
Nell’ultima settimana il CERT-AGID ha osservato varie campagne di phishing che utilizzano caselle PEC compromesse per distribuire false richieste di pagamento a nome di PagoPA. In particolare s’inviano richieste di denaro a fronte di false multe. Il CERT-AGID ha analizzato alcuni casi. In questo senso ha evidenziato che “i collegamenti presenti nei messaggi conducevano a pagine fraudolente ospitate su infrastrutture riconducibili a un provider di hosting russo“.
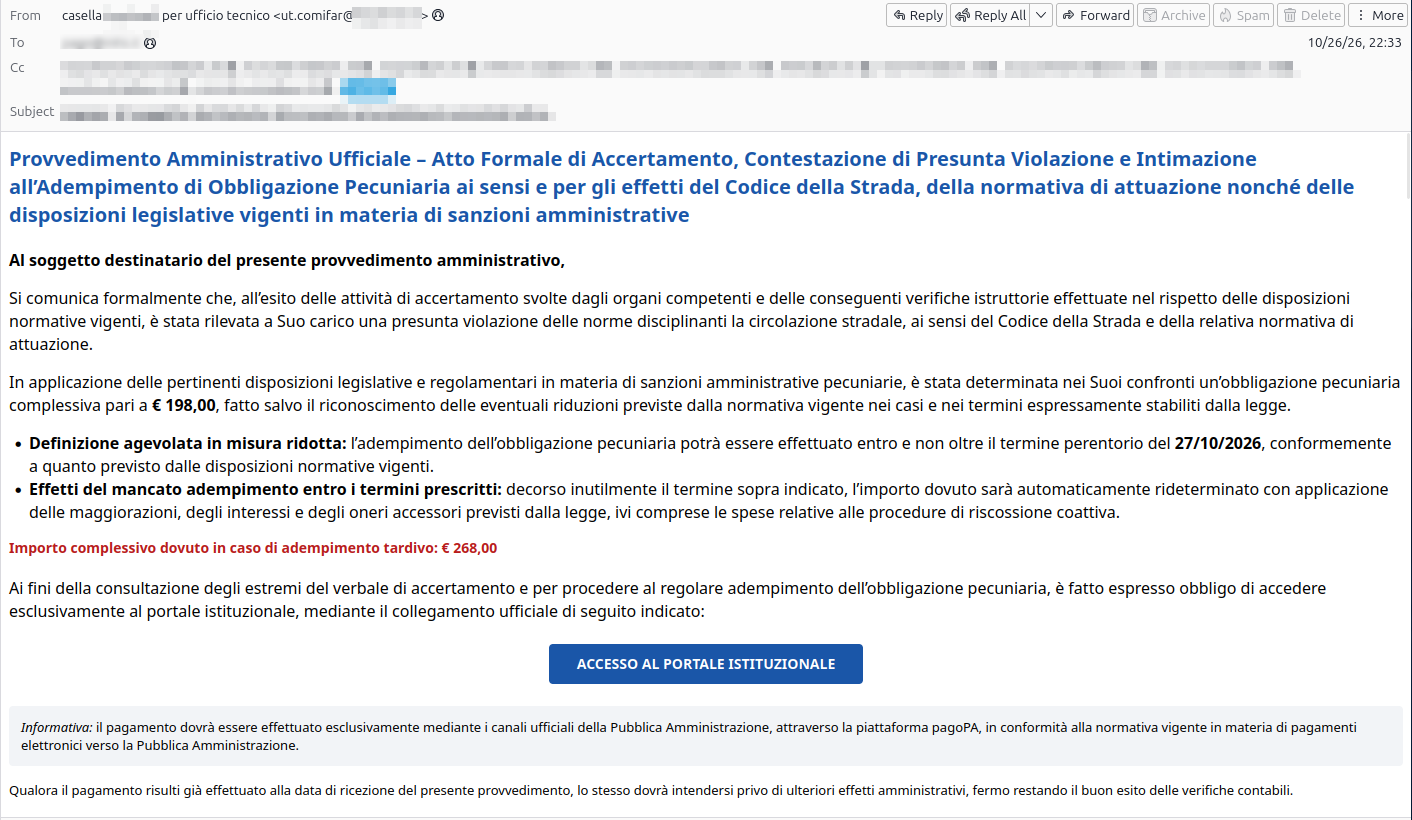
La comunicazione si presenta come un provvedimento amministrativo relativo a una presunta violazione del Codice della Strada. L’inganno è molto pericoloso perché il testo impiega un linguaggio particolarmente formale, con numerosi riferimenti normativi. La sua richiesta è quella “del pagamento di 198 euro entro una scadenza ravvicinata, minacciando un aumento dell’importo a 268 euro in caso di ritardo“.
Il messaggio presenta un pulsante denominato “Accesso al portale istituzionale” che conduce a un sito fraudolento, ospitato su un dominio con estensione .ru, che riproduce loghi e grafica di PagoPA.
La struttura della truffa
Il sito, spiega il CERT-AGID, invita la vittima a inserire i propri dati personali, tra cui nome, cognome, codice fiscale, data di nascita, indirizzo email e numero di telefono, per procedere al pagamento della presunta sanzione.
Da ulteriori analisi sono emersi elementi di particolare interessante. Tra questi, “la presenza di un sistema che consente agli attaccanti di controllare da remoto il percorso di navigazione della vittima“. La pagina comunica con un pannello di gestione sul server ogni mezzo secondo, verificando la presenza di istruzioni per indirizzare l’utente verso ulteriori schermate. Tra queste figurano pagine potenzialmente dedicate alla raccolta dei dati delle carte di pagamento e dei codici di verifica bancaria.
Si tratta di un meccanismo che potrebbe consentire ai criminali di guidare la vittima attraverso le diverse fasi della frode, adattando le richieste alle informazioni necessarie per completarla.
Come cautelarsi
Il problema è noto. Dal 21 aprile 2025 a oggi, il CERT-AGID ha censito 1.874 campagne di phishing, a tema multe, che sfruttano i nomi di PagoPA e SEND, individuando e distribuendo alle PA accreditate al Flusso IoC del CERT-AGID 14.279 indicatori di compromissione (IoC).
L’utilizzo di caselle PEC compromesse rappresenta un elemento di attenzione, poiché aumenta il livello di attendibilità delle comunicazioni.
Il CERT-AGID ricorda perciò: “La provenienza di un messaggio da una casella PEC non garantisce la legittimità del contenuto“. Raccomanda poi di verificare eventuali richieste di pagamento direttamente attraverso i canali ufficiali degli enti interessati, senza utilizzare i collegamenti presenti nelle comunicazioni sospette.
Il comparto ha inoltre avviato le attività di contrasto con il supporto dei Gestori PEC. Gli Indicatori di Compromissione relativi alla campagna sono stati condivisi attraverso il Feed IoC del CERT-AGID con le strutture accreditate, al fine di consentire l’individuazione e il blocco tempestivo delle infrastrutture e degli artefatti coinvolti.
La raccomandazione è di prestare attenzione alle PEC inattese che fanno riferimento a fatture, pagamenti o solleciti, anche quando il mittente appare legittimo. Nel dubbio, “le comunicazioni sospette possono essere inoltrate al CERT-AGID per le opportune verifiche“.