Da segnalare anche l’aumento degli eventi cyber, per l’ACN “riconducibile principalmente agli incrementi di attacchi DDoS di natura hacktivista e allo sfruttamento di vulnerabilità, legato in larga parte a campagne di defacement“.
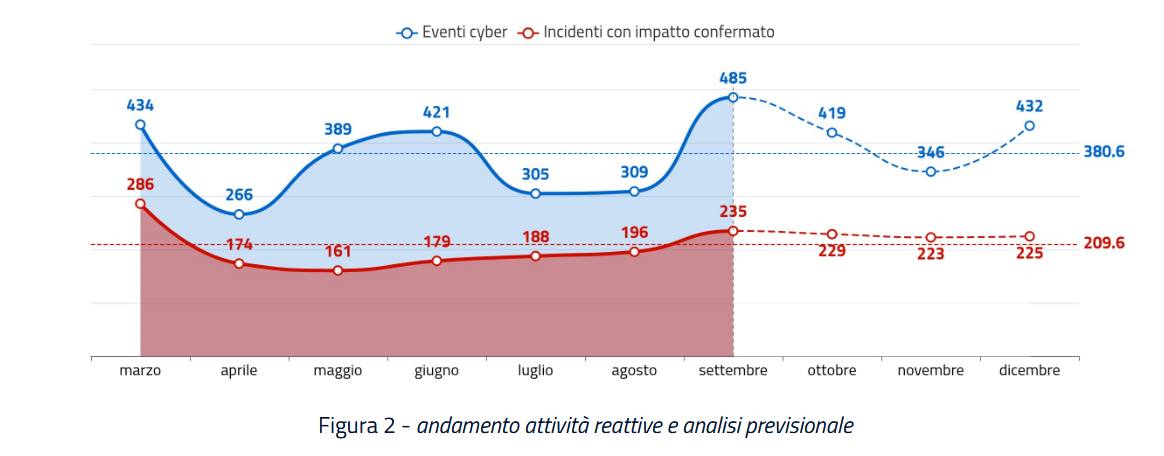
Nel mese di settembre 2026 l’Operational Summary dell’Agenzia per la Cybersicurezza Nazionale (ACN) ha evidenziato in Italia “235 incidenti cyber, rispetto ai 196 di agosto. Il numero complessivo di eventi (485) ha rappresentato un aumento del 57% rispetto ai 309 del mese precedente“.
Secondo l’ACN, l’aumento degli eventi è riconducibile principalmente “agli incrementi di attacchi DDoS di natura hacktivista che hanno interessato perlopiù siti web di pubbliche amministrazioni locali e imprese, senza impatti significativi“. Nonché, “allo sfruttamento di vulnerabilità, legato in larga parte a campagne di defacement che hanno impiegato in modo opportunistico vulnerabilità presenti in plugin e altri componenti dei CMS“.
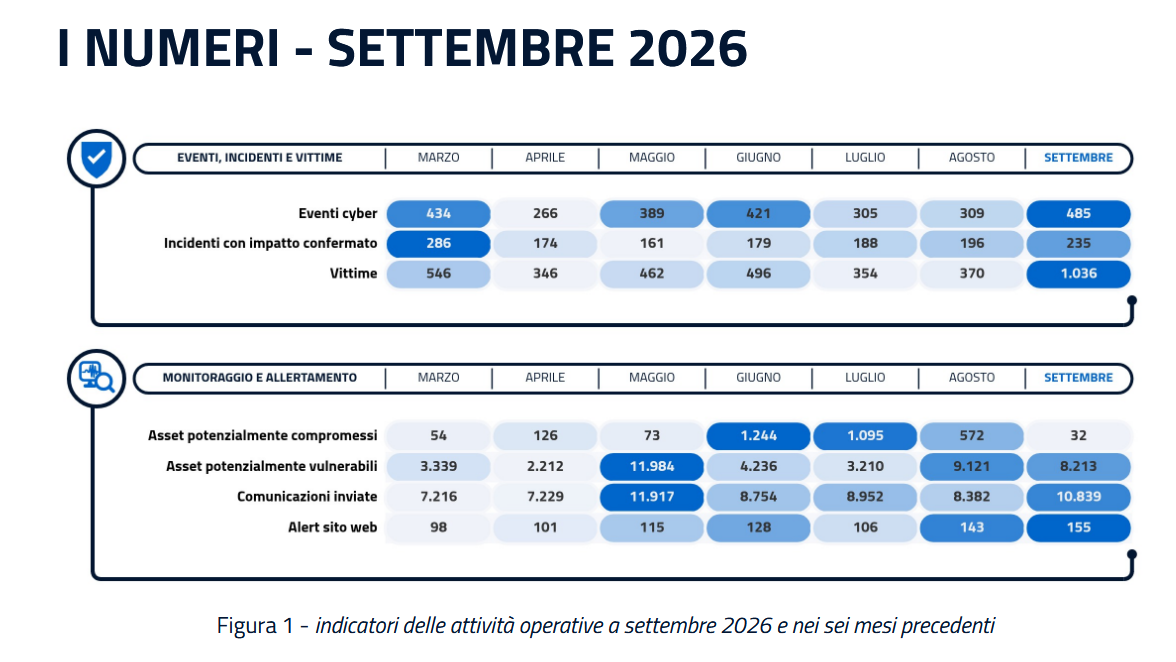
Nei 30 giorni oggetto di analisi e monitoraggio, il defacement è risultato “la minaccia con il maggior incremento percentuale rispetto alla media“.
Principali eventi cyber
Analizzando i singoli settori, il rapporto sul mese di settembre dell’ACN, ha evidenziato come quelli maggiormente oggetto di eventi cyber sono stati:
- tecnologico.
- Sanitario.
- Manifatturiero
Ad agosto erano stati invece Manifatturiero, Telecomunicazioni, Tecnologico. In termini di confronto, dunque, c’è stata la conferma di due settori, con l’inserimento di quello sanitario. Tornando a settembre, ad interessare il Tecnologico è stato soprattutto lo sfruttamento di vulnerabilità e i guasti. Il settore Sanitario è stato interessato principalmente dall’esposizione di dati, con il settore Manifatturiero in particolare dalle attività di defacement.
Negli eventi, le minacce più evidenti sono state invece DDoS, compromissione di caselle email e phishing. In termini di impatto operativo, sottolinea l’Agenzia, “il ransomware rimane la minaccia più rilevante, specie a seguito degli attacchi che hanno colpito due strutture sanitarie“.
Andamento delle minacce e principali vettori d’attacco
Per i 30 giorni di riferimento del rapporto, i 485 eventi cyber osservati – in aumento del 57% rispetto ad agosto – in diversi casi più volte, hanno colpito 827 soggetti nazionali distinti. Di questi:
- 514 appartenenti alla constituency.
- I restanti hanno riguardato cittadini e società private operanti in settori non critici.
Di tutti questi 485 eventi cyber, 235 hanno ricevuto la qualifica di “incidenti“, con un aumento ai 196 di agosto. A luglio questi eventi erano stati 305, in agosto 309 e dunque nell’ultimo mese si è segnalato un importante aumento.
Sempre nel mese di settembre 2026, l’ACN ha riconosciuto come nelle minacce i principali vettori di accesso iniziale sono stati tre. Vale a dire:
- lo sfruttamento di vulnerabilità.
- La posta elettronica, usata come canale veicolante per campagne di phishing e spear phishing.
- Lo sfruttamento di credenziali valide già compromesse.
Le comunicazioni ai soggetti attivi da parte del CSIRT Italia
L’attività di monitoraggio preventivo della superficie esposta ha individuato 8.213 sistemi e servizi a rischio, in diminuzione rispetto ad agosto (-908) e identificato 253 account istituzionali compromessi, prontamente allertati. Le comunicazioni complessive di allertamento che ha inviato il CSIRT Italia ad amministrazioni e imprese sono state 10.839. In questo caso c’è stato un aumento (+2.457) rispetto al mese precedente.
A settembre 2026 sono state diramate un totale di 4.460 comunicazioni verso i soggetti della constituency che esponevano pubblicamente su internet complessivamente 8.213 servizi a rischio. Nello stesso mese è avvenuta la pubblicazione di15.074 nuove CVE, in aumento (+2.355) rispetto ad agosto. Di queste, 341 presentano almeno un Proof of Concept (PoC), in aumento (+53), e per 25 CVE è stato rilevato lo sfruttamento attivo, in aumento (+12) rispetto al precedente mese di agosto.
Ransomware e DDoS
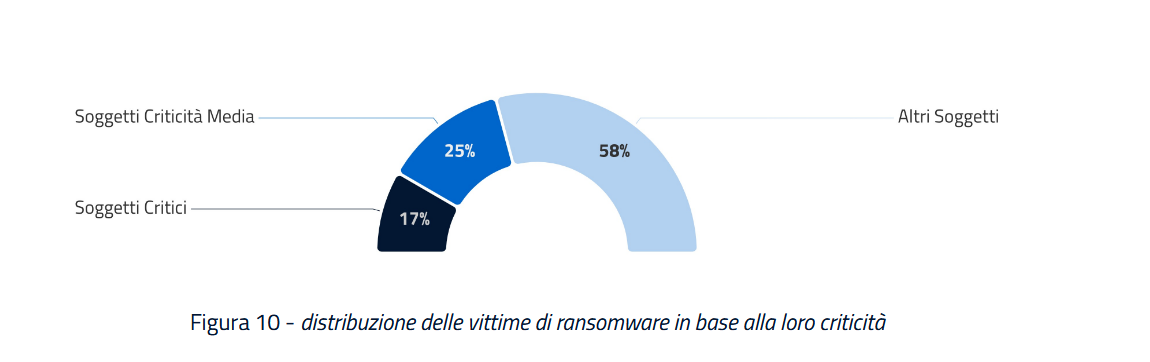
Sempre nell’ottica dell’analisi delle minacce e degli attacchi cybercriminali, nel mese di settembre 2026, il 17% degli attacchi ransomware ha colpito soggetti critici, il 25% ha colpito soggetti a media criticità. Il restante 58% ha coinvolto altri soggetti a criticità minore.
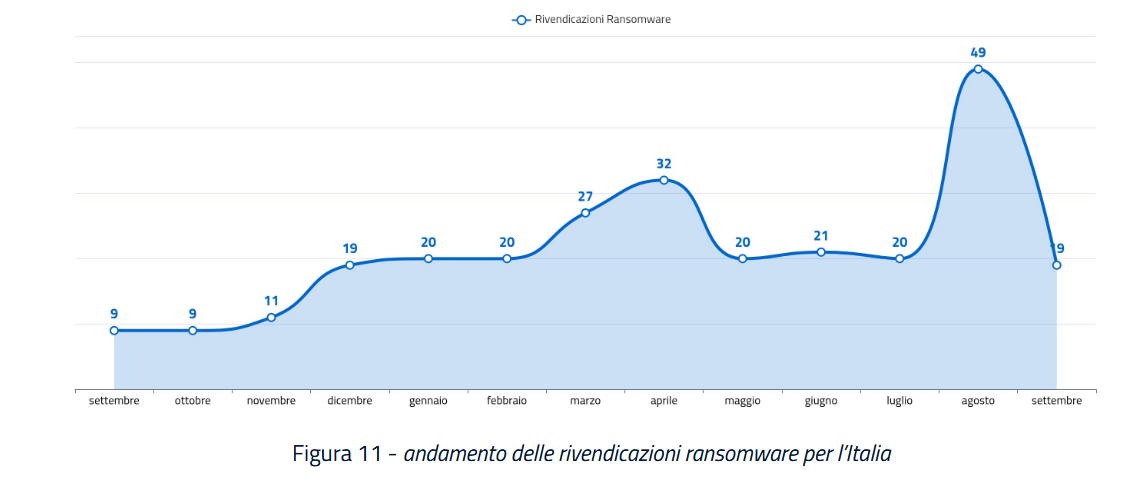
Il monitoraggio di fonti aperte nel mese di settembre 2026, spiega l’ACN, ha permesso di individuare 19 rivendicazioni di attacchi ransomware a danno di soggetti italiani. Nel mese precedente erano state 49.
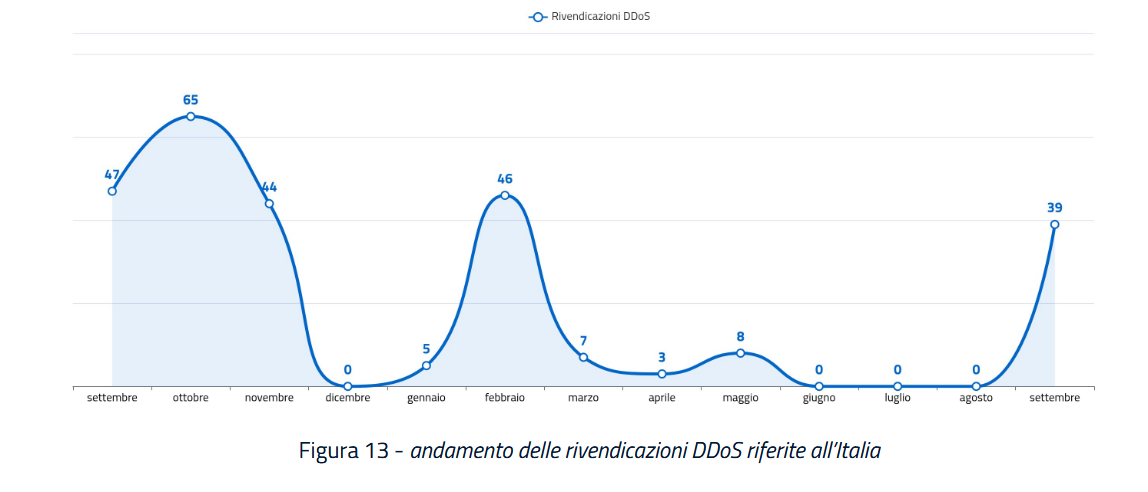
A settembre 2026 c’è stata l’individuazione di 39 rivendicazioni di attacchi DDoS in danno di soggetti italiani. In termini di rivendicazioni DDoS ad agosto 2026 non sono invece state individuate rivendicazioni di attacchi DDoS in danno di soggetti italiani, come già in giugno e in luglio.
Per approfondire
- Leggi l’Operational Summary di settembre 2026 in PDF.
- Consulta il report del 1° semestre 2026 in PDF.
- Consulta il report del 2° semestre 2025 in PDF.
- Leggi “ACN, adottata la nuova tassonomia per attuare l’obbligo di notifica degli incidenti cyber“.
- Leggi “Direttiva NIS2: messa in sicurezza delle reti e dei sistemi informativi“.